
새 VPS에서의 첫 10분이 조용히 많은 것을 결정합니다. 새 공개 IP는 거의 즉시 자동 봇에 탐색되기 시작합니다 — 그들은 당신을 노리는 게 아니라 그저 모든 것을 스캔합니다. 아무것도 안 하면 운에 기대는 것입니다. 네다섯 가지 작은 일을 하면 실제로 걷어차이는 문들을 닫은 것입니다. 여기 우선순위대로, 명령과 함께 목록을.
1. SSH 키, 그리고 비밀번호 로그인 죽이기
이것이 가장 중요한 것. 비밀번호로 로그인할 수 있다면, 그것을 추측하는 봇도 할 수 있습니다 — 그들은 분당 수천 번 시도합니다.
노트북에서, 아직 키가 없다면:
ssh-keygen -t ed25519 -C "you@laptop"
ssh-copy-id root@your-server-ip
그다음 서버에서 비밀번호를 끄세요:
# /etc/ssh/sshd_config.d/99-hardening.conf
PasswordAuthentication no
PermitRootLogin prohibit-password
sudo systemctl reload ssh
⚠️ 첫 번째를 닫기 전에 두 번째 SSH 세션을 시험하세요 — 키 로그인이 되면 좋고; 안 되면 고칠 수 있는 열린 세션이 아직 있습니다. 스스로를 잠그는 것이 여기서 고전적인 자책골입니다.
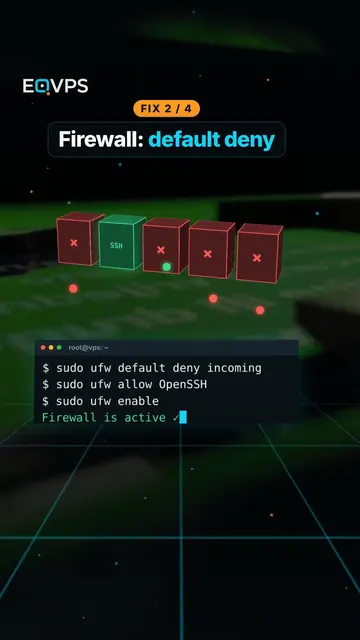
2. 방화벽 — 기본 거부
의도한 것만 노출하세요. Ubuntu/Debian에서:
sudo apt install -y ufw
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow OpenSSH        # 또는 당신의 SSH 포트
sudo ufw enable
이제 당신이 열지 않는 한 떠도는 서비스가 바깥에서 닿을 수 없습니다. 이것이 당신이 반드시 잊을 것을 잡아냅니다.
NAT형 요금제에 대한 메모: 당신의 SSH는 22가 아니라 포워딩된 포트에 착지하고, 임의의 인바운드 포트를 열 수 없습니다 — 격리가 이 일의 일부를 대신 해줍니다. 전용 IP 요금제에서는 모든 포트를 소유하므로 방화벽이 더 많이 일합니다.
3. 자동 보안 업데이트
점령당하는 서버 대부분은 영리한 표적이 아니었습니다 — 아무도 업데이트하지 않은 박스에서, 패치가 이미 고친 알려진 버그를 돌리고 있었습니다. 패치를 자동으로:
sudo apt install -y unattended-upgrades
sudo dpkg-reconfigure -plow unattended-upgrades
설정하고 잊기. 이것은 SSH 키 다음으로 가치 높은 습관입니다.
4. fail2ban(선택이지만 싸다)
비밀번호 로그인이 이미 꺼져 있으면 무차별 대입은 이길 수 없습니다 — 그래서 이것은 핵심 보호가 아니라 소음을 줄이고 악의적 IP를 일찍 금지하는 것에 관한 것입니다:
sudo apt install -y fail2ban
sudo systemctl enable --now fail2ban
조용한 로그를 위해 값어치 있음; 최소한으로 유지한다면 죄책감 없이 건너뛰세요.
건너뛰어도 되는 것
- SSH 포트 바꾸기 — 봇 소음을 줄이지만 진짜 공격자는 못 막습니다. 겉치레. 보안과 혼동하지 마세요.
- 정교한 IDS/SELinux 튜닝 — 봇이나 에이전트를 돌리는 단일 목적 박스에는 과잉. 수확 체감.
솔직한 요약
한 가지만 한다면, SSH 키 + 비밀번호 로그인 없음을 하세요. 방화벽과 자동 업데이트를 더하면 10분에 훨씬 못 미치는 시간에 실제 세계 위험의 압도적 다수를 처리한 것입니다. 그 너머는 전부 광내기입니다.
박스에서 상시 가동 에이전트나 봇을 돌리나요? 이것을 systemd 아래에서 살려 두는 것과 짝지어, 공격자뿐 아니라 재부팅과 크래시도 견디게 하세요.
댓글
아직 댓글이 없습니다. 첫 번째가 되세요.