
Берёте VPS, ставите Nginx, открываете в браузере адрес сервера — и ничего не грузится. Или поднимаете почтовый сервер, а все письма отбиваются. В девяти случаях из десяти с машиной всё в порядке: просто вы на NAT-тарифе, а то, что вы запускаете, должно быть доступно снаружи.
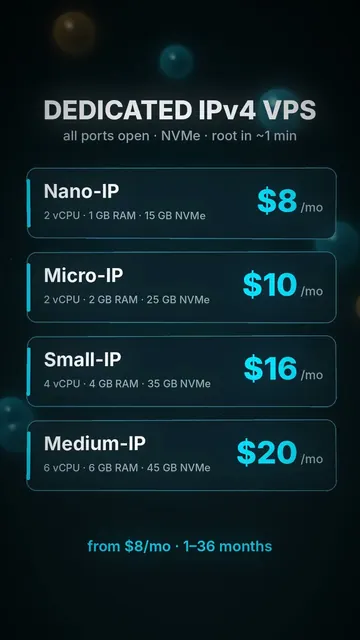
Это тот самый сетевой выбор, на котором спотыкаются при покупке сервера, так что давайте разложим просто. Решает всё ровно один вопрос — а дальше примеры, чтобы вы пристроили к нему свой проект.
Один вопрос
Должно ли что-то из интернета само инициировать соединение к вашему серверу?
- Нет → NAT-VPS достаточно. Дешевле, тот же CPU, тот же диск, та же скорость.
- Да → нужен выделенный IP.
Вот и всё решение. Всё, что ниже, — это применение этого вопроса.
Что такое NAT на практике
На NAT-тарифе сервер сидит за трансляцией адресов, и исходящий IPv4 не ваш собственный. Простыми словами:
- Исходящее — без ограничений. Сервер достучится куда угодно: подтянет с GitHub, вызовет API OpenAI или Anthropic, подключится к Telegram, спарсит сайт, сходит в базу на другой машине. Всё это начинается от вашего сервера, поэтому NAT тут вообще не мешает.
- Входящее — не ваше. Порта на публичном адресе у вас нет, так что просто открыть 443 наружу и ждать трафик не выйдет. SSH проброшен вам на конкретный высокий порт (точный
host:portмы показываем) — вот и весь входящий доступ.
Для огромной доли того, что реально крутят на небольшом сервере, этого хватает. Бот, который общается с Telegram, AI-агент с вызовами API, скрейпер, крон, который куда-то отгружает данные, CI-раннер, который забирает задачи, — ничему из этого не нужно, чтобы мир подключался внутрь. Они ходят наружу сами. NAT сделан ровно под это — потому NAT-линейка и стартует с $3/мес, а не с $8.
Что даёт выделенный IP
Тариф с выделенным IP отдаёт вам свой публичный IPv4 со всеми открытыми портами. Теперь внешний мир может инициировать соединение к вам — а в этом весь смысл для целого класса софта:
- Сайты. Браузеру нужно подключиться внутрь на 80/443. Нет публичного IP — нет сайта.
- Почтовые серверы. Входящий 25 для приёма плюс контроль обратного DNS (PTR), чтобы вам доверяли другие серверы. Для этого нужен именно ваш IP — вот как поставить PTR.
- Личный VPN. WireGuard слушает UDP-порт, к которому подключается клиент — см. VPS под личный VPN.
- Прокси-сервер. Та же логика: клиент подключается внутрь на порт прокси. VPS под прокси-сервер.
- Игровые серверы, реверс-прокси, вебхуки, self-hosted приложения, открытые в интернет — всё, где «ко мне подключаются» и есть фича.
Плюс репутация, которую контролируете вы: IP используете только вы, и вам не придётся делить запись в блоклисте с незнакомцем, спамившим с этого адреса вчера.
Где чаще всего ошибаются
Пара честных поправок — потому что всплывает это постоянно:
«Мне нужен публичный IP для Telegram-бота». Обычно нет. В режиме long-polling по умолчанию бот сам звонит в Telegram и получает апдейты по этому соединению. NAT подходит. Входящий порт нужен, только если осознанно переключаетесь на webhook — а для большинства ботов long-polling ещё и проще.
«Выделенный IP приватнее». Осторожно — наоборот. NAT-адрес, который не ваш собственный, прячет вас в толпе; выделенный IP только ваш. Выделенный лучше для надёжности и для всего, к чему надо достучаться, и хуже — чтобы слиться с толпой. Выбирайте по функции.
«Возьму IP на всякий случай». Не надо. Начните с NAT, а если проекту реально понадобится входящий — закажете тариф с IP тогда. Платить $8–20 за IP, на который вы ни разу не примете соединение, — деньги на ветер.
Быстрая таблица
Если всё ещё сомневаетесь — найдите своё:
- NAT ($3–12/мес): Telegram/Discord-боты, AI-агенты, торговые боты, веб-скрейперы, CI-раннеры, кроны — всё, что только ходит наружу. См. сценарии для AI-агентов.
- Выделенный IP ($8–20/мес): сайты, почта, VPN, прокси, игровые серверы, реверс-прокси, публичные API, вебхуки — всё, к чему подключается интернет. Начните с Nano-IP ($8) под лёгкие односервисные машины или Small-IP ($16), когда нужен запас под пару сервисов сразу.
Честный итог
Задайте один вопрос — должно ли что-то подключаться внутрь? — и ответ сам выберет тариф. Строите агентов и ботов, которые ходят в API, — оставайтесь на NAT и оставьте себе $5 в месяц. Выставляете что-то в интернет, чтобы к этому шли люди или машины, — берите выделенный IP, иначе не заработает. Ошибиться не смертельно (всегда можно поднять нужный тариф), но угадать с первого раза — это сэкономленный вечер догадок, почему сайт не открывается.
Оплата в USDC или USDT, регистрация по email, без карты и без документов в любом случае. Посмотреть тарифы.
Комментарии
Пока нет комментариев. Будьте первым.