
Орендуєш VPS, ставиш Nginx, відкриваєш у браузері адресу сервера — а нічого не вантажиться. Або піднімаєш поштовий сервер, і кожен лист відбивається назад. Дев'ять разів із десяти сам бокс справний; проблема в тому, що ти на NAT-тарифі, а те, що ти запускаєш, мусить бути доступним ззовні.
Це той єдиний мережевий вибір, на якому люди спотикаються при купівлі сервера, тож зробимо його простим. Є рівно одне питання, яке все вирішує, а далі — купа прикладів, щоб ти знайшов серед них свій проєкт.
Одне питання
Чи мусить щось в інтернеті першим почати з'єднання з твоїм сервером?
- Ні → вистачить NAT-VPS. Дешевше, той самий CPU, той самий диск, та сама швидкість.
- Так → потрібен виділений IP.
Оце і все рішення. Усе, що нижче — просто застосування цього правила.
Що тут насправді означає «NAT»
На NAT-тарифі твій сервер сидить за трансляцією адрес, і вихідна IPv4 не твоя власна. Простими словами:
- Вихідне — без обмежень. Твій сервер дотягнеться куди завгодно — підтягне з GitHub, викличе API OpenAI чи Anthropic, під'єднається до Telegram, зіскрапить сайт, сходить у базу деінде. Усе це починається з твого боксу, тож NAT ніколи не стає на заваді.
- Вхідне — не твоє. Ти не володієш портом на публічній адресі, тож не можеш просто відкрити 443 назовні й чекати трафік. SSH пробрасується до тебе на конкретний високий порт (ми показуємо точний
host:port) — оце і весь вхідний доступ.
Для величезної частки того, що люди реально ганяють на невеликому сервері, цього цілком достатньо. Бот, що спілкується з Telegram, AI-агент, який робить виклики API, скрапер, крон, що кудись пушить дані, CI-раннер, що забирає задачі — жодному з них не треба, щоб світ підключався всередину. Вони самі ходять назовні. NAT зроблений саме під це, і саме тому лінійка NAT стартує від $3/міс, а не від $8.
Що дає виділений IP
Тариф із виділеним IP видає тобі власну публічну IPv4 з усіма відкритими портами. Тепер зовнішній світ може почати з'єднання з тобою — а це і є весь сенс для певного класу софту:
- Сайти. Браузер мусить підключитися всередину на 80/443. Немає публічного IP — немає сайту.
- Поштові сервери. Вхідний 25, щоб приймати листи, плюс тобі потрібен контроль над зворотним DNS (PTR), щоб інші сервери тобі довіряли. А для цього IP має бути твоїм — ось як налаштувати PTR.
- Особистий VPN. WireGuard слухає UDP-порт, до якого підключається твій клієнт — дивись VPS для особистого VPN.
- Проксі-сервер. Та сама ідея: клієнт підключається всередину на порт проксі. VPS для проксі-сервера.
- Ігрові сервери, реверс-проксі, вебхуки, self-hosted застосунки, які ти відкриваєш в інтернет — усе, де «хтось підключається до мого сервера» і є фішкою.
Ще ти отримуєш репутацію, якою керуєш сам: IP використовуєш лише ти, тож ти ніколи не ділиш запис у блоклісті з незнайомцем, який учора спамив із тієї самої адреси.
Де люди помиляються
Кілька чесних поправок, бо це спливає постійно:
«Мені потрібен публічний IP для Telegram-бота.» Зазвичай ні. У стандартному режимі long-polling бот сам додзвонюється до Telegram і по тому ж з'єднанню отримує оновлення. NAT — норм. Вхідний порт потрібен, лише якщо ти навмисно перемикаєш бота в режим webhook — а для більшості ботів long-polling і без того простіший.
«Виділений IP приватніший.» Обережно — усе рівно навпаки. NAT-адреса, яка не твоя власна, ховає тебе в натовпі; виділений IP належить тільки тобі. Виділений кращий для надійності й для всього, до чого мусять дотягуватися, і гірший, щоб зливатися з масою. Обирай за функцією.
«Візьму IP про всяк випадок.» Не варто. Починай з NAT, і якщо проєкту згодом реально знадобиться вхідне з'єднання — тоді й замовиш під нього тариф із виділеним IP. Платити $8–20 за IP, на якому ти жодного разу не приймеш з'єднання, — це гроші, спалені дарма.
Швидка таблиця для орієнтації
Якщо все ще вагаєшся — знайди тут своє:
- NAT ($3–12/міс): Telegram/Discord-боти, AI-агенти, торгові боти, веб-скрапери, CI-раннери, крони — усе, що лише ходить назовні. Дивись сценарії для AI-агентів.
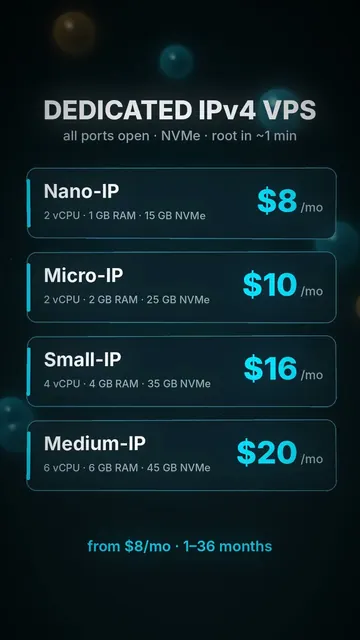
- Виділений IP ($8–20/міс): сайти, пошта, VPN, проксі, ігрові сервери, реверс-проксі, публічні API, вебхуки — усе, до чого підключається інтернет. Почни з Nano-IP ($8) для легких боксів під один сервіс або Small-IP ($16), коли хочеш простір під пару сервісів одночасно.
Чесний підсумок
Постав одне питання — чи мусить щось підключитися всередину? — і відповідь сама обере тариф. Якщо будуєш агентів і ботів, які самі ходять до API, лишайся на NAT і збережи свої $5 на місяць. Якщо викладаєш щось в інтернет, щоб до нього дотягувалися інші люди чи машини, — бери виділений IP; інакше просто не запрацює. Купити не той варіант — не кінець світу (правильний тариф завжди можна підняти), але вгадати з першого разу зекономить тобі півдня роздумів, чому ж сайт не відкривається.
Оплата в USDC або USDT, реєстрація по email, без картки й без документів у будь-якому разі. Дивись тарифи.
Коментарі
Поки немає коментарів. Будьте першим.